
За последние несколько лет законодательство в сфере порядка обработки персональных данных менялось очень часто.
- В 2021 году были увеличены штрафы за незаконную обработку ПДн.
- В конце 2023 года были увеличены штрафы за обработку ПДн без письменного согласия.
- Появление 572 ФЗ усилило ответственность в области обработки биометрических ПДн. Но этого оказалось недостаточно, учитывая действующую геополитическую обстановку и последние актуальные утечки, так что 4 декабря 2023 года в ГД РФ были предложены два законопроекта: №502104-8 «О внесении изменений в КОАП РФ» и № 502113-8 «О внесении изменений в УК РФ».
- Спустя год, после трех чтений законопроектов, Президентом РФ были подписаны два федеральных закона: ФЗ от 30.11.2024 г. № 420-ФЗ «О внесении изменений в КОАП РФ» и ФЗ от 30.11.2024 г. №421-ФЗ «О внесении изменений в УК РФ».
ВНИМАНИЕ!
Вступление в действие административной ответственности наступает по истечении 180 дней со дня официальной публикации закона, то есть, 30 мая 2025 года. Уголовная ответственность действует с 11 декабря 2025 года.
Изменение административной ответственности за ПДн с 30 мая 2025 года
Штрафы за непредоставление сведений в Роскомнадзор с 30 мая 2025 года
Штрафы за утечку ПДн с 30 мая 2025 года
Трансформация подхода к управлению безопасностью ПДн
Этапы построения системы защиты ПДн с нуля
Этапы обеспечения соответствия уже внедренной системы защиты ПДн требованиям законодательства
Изменение административной ответственности за ПДн с 30 мая 2025 года
Главные изменения административной ответственности произошли в статье 13.11 КоАП РФ, которая значительно расширилась. Вместо имевшихся 9 частей стати, их стало 18. Выделено два основных вида нарушений:
- Непредоставление сведений в Роскомнадзор.
- Утечка ПДн.
Штрафы за непредоставление сведений в Роскомнадзор с 30 мая 2025 года
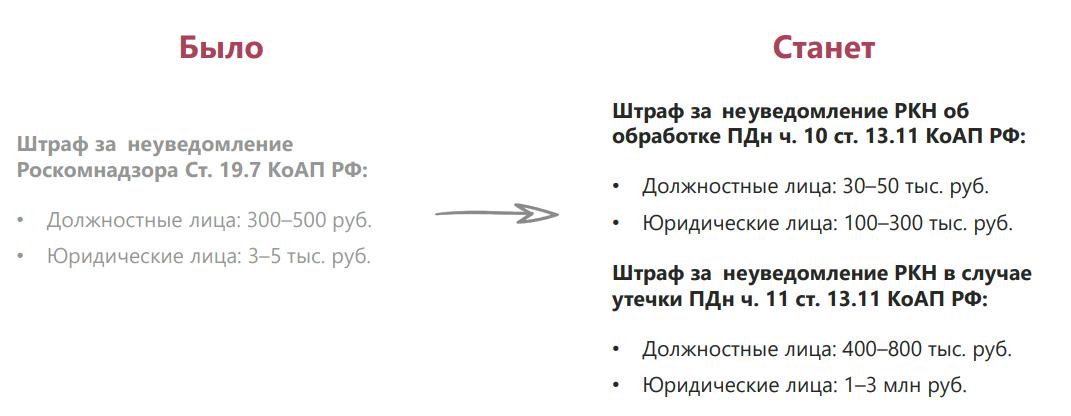
Вместо статьи 19.7 КоАП РФ о непредоставлении сведений в Роскомнадзор (РКН) появляются часть 10 и часть 11 в статьи 13.11 КоАП РФ. Увеличение штрафов ожидается в 30 и более раз для бизнеса.
Штрафы за утечку ПДн с 30 мая 2025 года
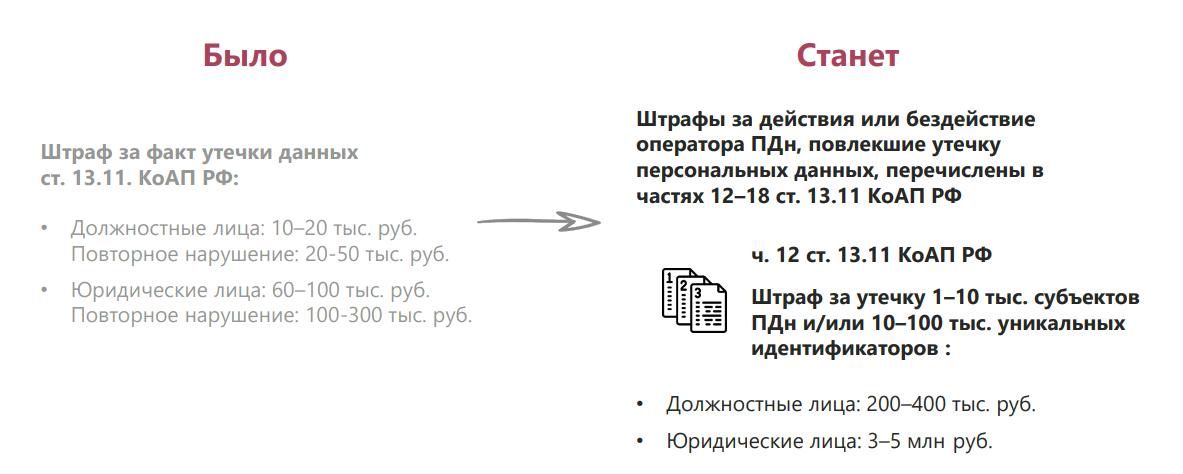
Основой для штрафов за утечку ПДн является часть 12 статьи 13.11 КоАП РФ.
Пример.
Если ведется обработка 1 000 субъектов с 10 параметрами, то уникальное количество идентификаторов составит 10 000, что попадет под данную часть.
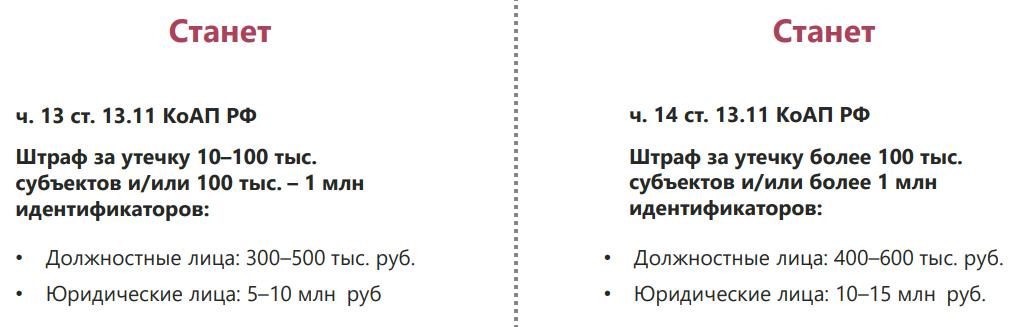
Части 13 и 14 отличаются объемом субъектов персональных данных и количеством уникальных идентификаторов. Штрафы будут начинаться с 300 тыс. и доходить до 15 млн рублей.
В части 15 рассматриваются повторные утечки ПДн в соответствии с частями 12-14. Здесь появляются оборотные штрафы от 1 до 3% от выручки за предшествующий календарный год.
Часть 16 обращает внимание на специальные категории ПДн. К специальной категории относятся сведения о расовой и национальной принадлежности, политических, религиозных или философских взглядах и убеждениях, состоянии здоровья. Утечка подобных сведений способна нанести максимальный ущерб компании в размере до 15 млн рублей.
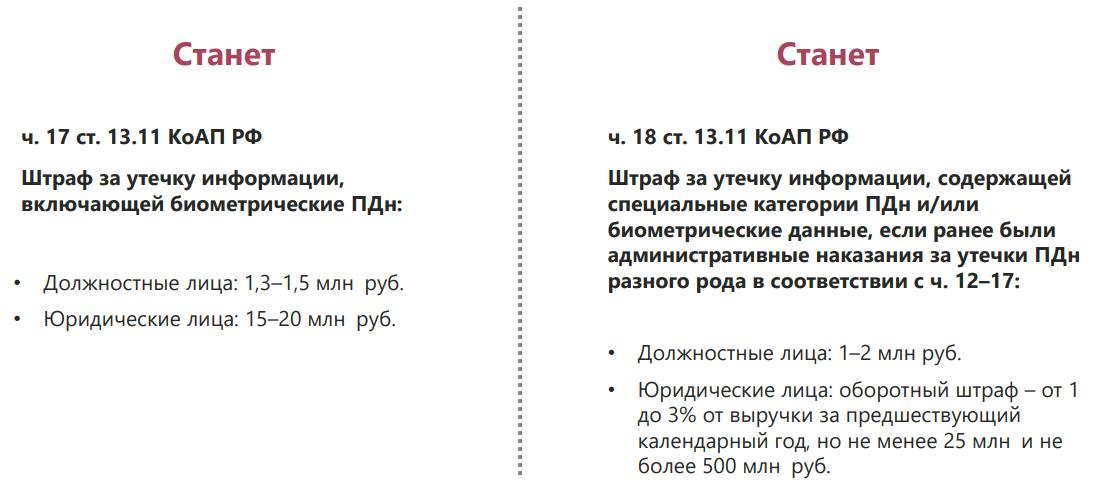
За утечку биометрических данных максимальный штраф составит 20 млн рублей. К биометрическим ПДн на основании 152-ФЗ относятся сведения, характеризующие физиологические и биологические особенности человека, по которым можно установить его личность, и которые используются оператором для установления личности.
Заключительная часть 18, регламентирующая ответственность за повторную утечку информации, содержащей специальные категории ПДн и/или биометрические данные. В этом случае опять появляются оборотные штрафы от 25 до 500 млн руб.
Смягчающие обстоятельства
В соответствии с поправками к КоАП в случае применения смягчающих обстоятельств штраф назначается в размере 0,1% от размера штрафа, предусмотренного за действие или бездействие компании, повлекшие повторную утечку ПДн.
Чтобы смягчающие обстоятельства были назначены, необходимо выполнить одновременно несколько условий:
- Ежегодные расходы за 3 года до выявления утечки, направленные на мероприятия по информационной безопасности, проведенные либо лицензиатами ФСТЭК, либо самостоятельно операторами, если у них есть лицензия на ТЗКИ, должны составлять не менее 0,1% от совокупного размера выручки. Например, если выручка компании за 3 года, предшествующих утечке, составила 7 млрд рублей, то затраты на информационную безопасность должны составлять не менее 7 млн рублей.
- Компания должна предоставить документальные подтверждения о соблюдении требований по защите ПДн, оформленные в течение 1 года до выявления правонарушения.
- Отсутствие отягчающих административных обстоятельств — отсутствие нарушений в сфере ИБ или ПДн.
Смягчающие обстоятельства действуют на повторные утечки. Но есть основания предполагать, что при назначении штрафов по другим нарушениям, связанным с ПДн, данные смягчающие обстоятельства также будут учитываться.
Что выгоднее?
Утечка ПДн и ответственность за этот инцидент может коснуться любого бизнеса. Перед каждой компанией стоит выбор — либо вкладывать деньги в информационную безопасность и систему защиты данных, либо платить штрафы.
До 30 мая 2025 года предпочтение чаще отдавалось штрафам, но с момента их значительного увеличения чаша весов неизбежно качнется в другом направлении. Бездействовать невыгодно, и операторам персональных данных придется трансформировать подход к управлению безопасностью ПДн.
Трансформация подхода к управлению безопасностью ПДн
Для трансформации подхода к управлению безопасностью ПДн нужно сделать следующие шаги:
- Критический взгляд на бизнес-процессы, в которых происходит обработка ПДн и, по возможности, минимизация их количества:
- Отказ от обработки ПДн, несовместимой с целью получения ПДн.
- Уменьшение количества собираемых ПДн, которые не соответствуют цели — избыточный сбор.
- Повышение культуры ИБ среди работников. Знание и соблюдение правил обработки ПДн должно стать приоритетом для всех специалистов компании. Для этого необходимо проводить регулярное обучение, тестирование и проверку действий сотрудников. Например, как они будут вести себя в случае получения фишинговых писем.
- Правильный подход к технической защите данных. Система защиты ПДн с 2025 года должна не только соответствовать минимальным требованиям регуляторов, но и быть способной отразить реальные атаки. Для этого в основе выбора систем защиты должна находиться количественная оценка рисков утечки ПДн.
- Тестирование на проникновение. Помогает убедиться в надежности выстроенной системы защиты.
- Регулярное выполнение операционных требований по защите ПДн с последующей фиксацией свидетельств позволит повысить защищенность ПДн.
- Аудит ИБ. Ежегодное подтверждение выполнения требований законодательства лицензиатом ФСТЭК позволит выявить нарушение требований и усилить систему защиты, а положительные результаты такого аудита будут являться одним из смягчающих обстоятельством при утечке ПДн.
Оценка рисков утечки ПДн
В процессе построения системы защиты информации важно понимать, какие последствия могут настигнуть компанию в случае утечки ПДн, и сколько денег она может потерять. В этом поможет количественная оценка рисков.
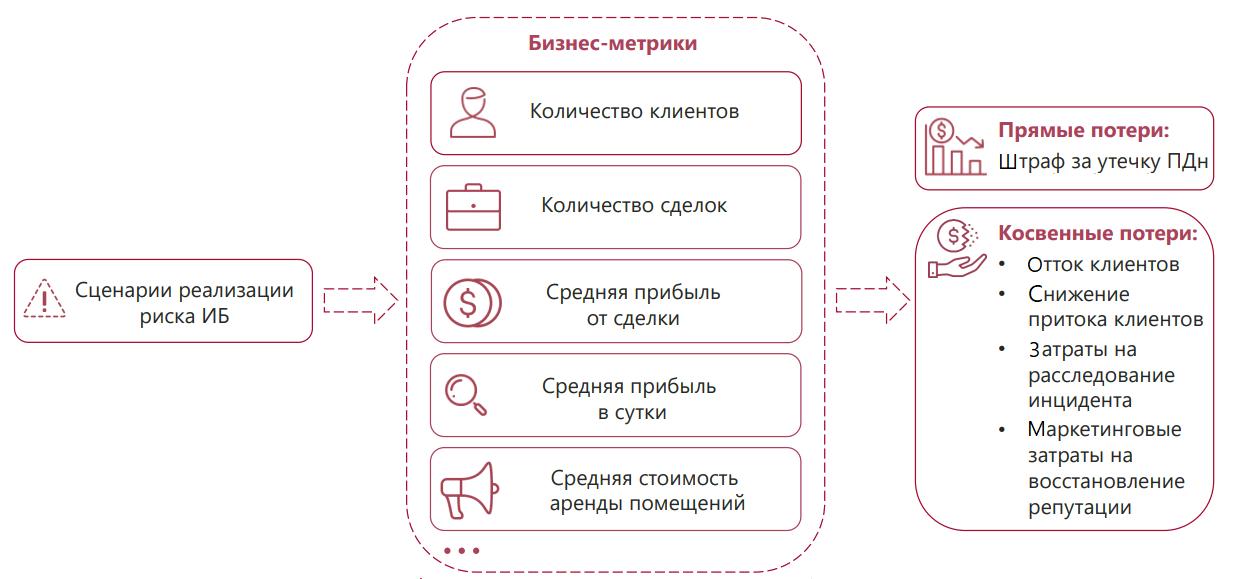
В каждом случае последствия могут быть индивидуальными, но для операторов они не ограничиваются только выплатой штрафов. Кроме прямых потерь, компания также несет и косвенные: потеря клиентов, снижение притока клиентов, затраты на расследование инцидентов, выплата компенсаций субъектам ПДн в судебном порядке (материальный и моральный ущерб), маркетинговые затраты на восстановление репутации и т.д.
Чтобы правильно оценить потери, необходимо проанализировать различные бизнес-метрики, описывающие деятельность компании. Такими метриками могут быть: количество клиентов или
сделок, средняя прибыль от сделки, средняя прибыль в сутки, средняя стоимость аренды помещений и др.
Полученные итоговые оценки помогут принять верные и грамотные решения, и обосновать бюджет на систему защиты — руководителю компании важно понимать, сколько средств позволят сэкономить действия по защите ПДн и мероприятия, которые проводятся с этой целью.
Этапы построения системы защиты ПДн с нуля
Комплекс работ по защите ПДн в случае, если система защиты ПДн еще не внедрена, должен состоять из следующих этапов (для обеспечения соответствия требованиям 152-ФЗ):
- Обследование процессов обработки ПДн.
- Разработка необходимой документации.
- Внедрение системы защиты ПДн.
- Оценка соответствия.
- Регулярное выполнение правил защиты ПДн, поддержание системы защиты данных в актуальном состоянии в соответствии с требованиями законодательства.
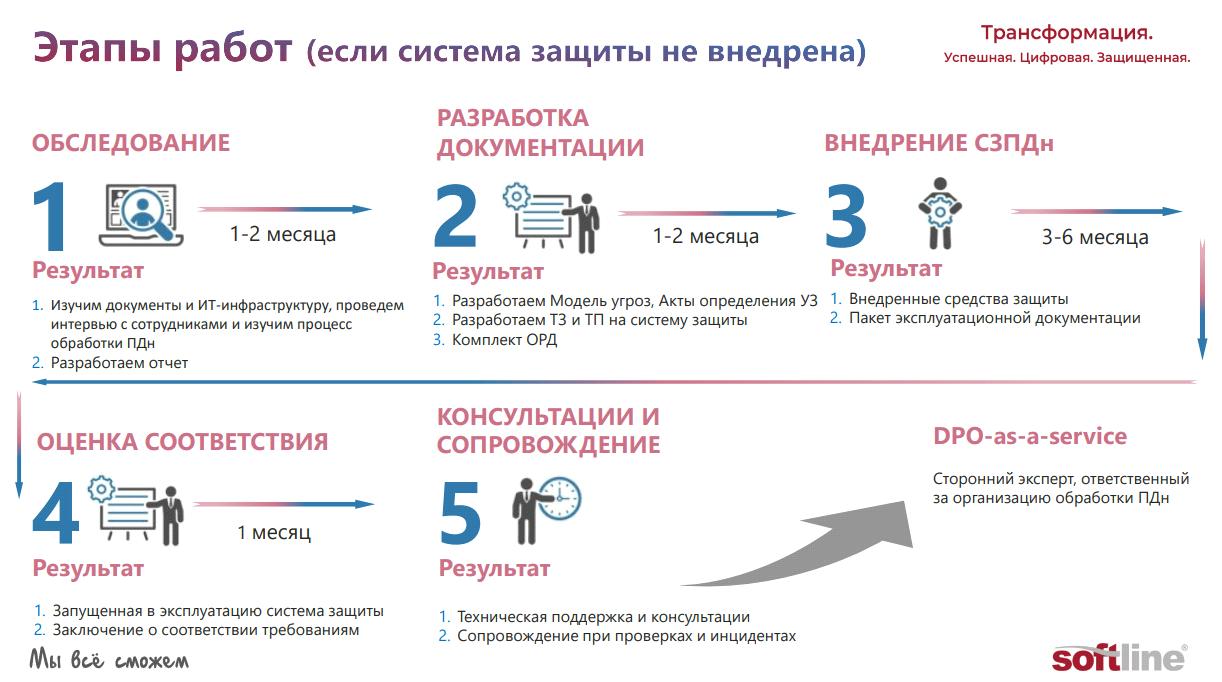
Обследование процессов обработки ПДн. Необходимо определить, какие именно ПДн обрабатываются в компании, где они хранятся, и кто к ним имеет доступ.
Разработка необходимой документации. Производится моделирование угроз, чтобы выяснить, от кого и от чего нужно защищать ПДн.
Затем следует разработка технического задания с перечнем необходимых мер и требований.
На основании технического задания проводится проектирование системы защиты, которая учитывает и те необходимые угрозы, от которых необходимо защищаться, и требования законодательства — меры, которые необходимо выполнить при построении системы защиты информации.
После того, как проведено моделирование угроз, определены меры в ТЗ и средства защиты, необходимо отразить весь комплекс действий в организационно-распорядительной документации (ОРД): как должны вести себя пользователи, инструкции для них; положения, политики и регламенты, инструкции, устанавливающие правила и процедуры обработки ПДн.
Внедрение средств защиты ПДн. Закупка, установка и настройка средств защиты и технических решений, прописанных в техническом задании.
Оценка соответствия. Производится после внедрения системы защиты ПДн. На данный момент возможны два варианта подтверждения соответствия:
- Аттестация.
- Приемочные испытания.
Что дальше? Для получения смягчающих обстоятельств нужно на планомерной и регулярной основе обеспечивать выполнение требований законодательства. Это можно делать своими силами, беря на себя все связанные риски и содержа в штате компетентных специалистов, а можно обратиться в компанию, специализирующуюся на подобных услугах. Во втором случае аутсорсер гарантирует выполнение всех требований и возьмет на себя ответственность в случае возникновения непредвиденных ситуаций.
Этапы обеспечения соответствия уже внедренной системы защиты ПДн требованиям законодательства
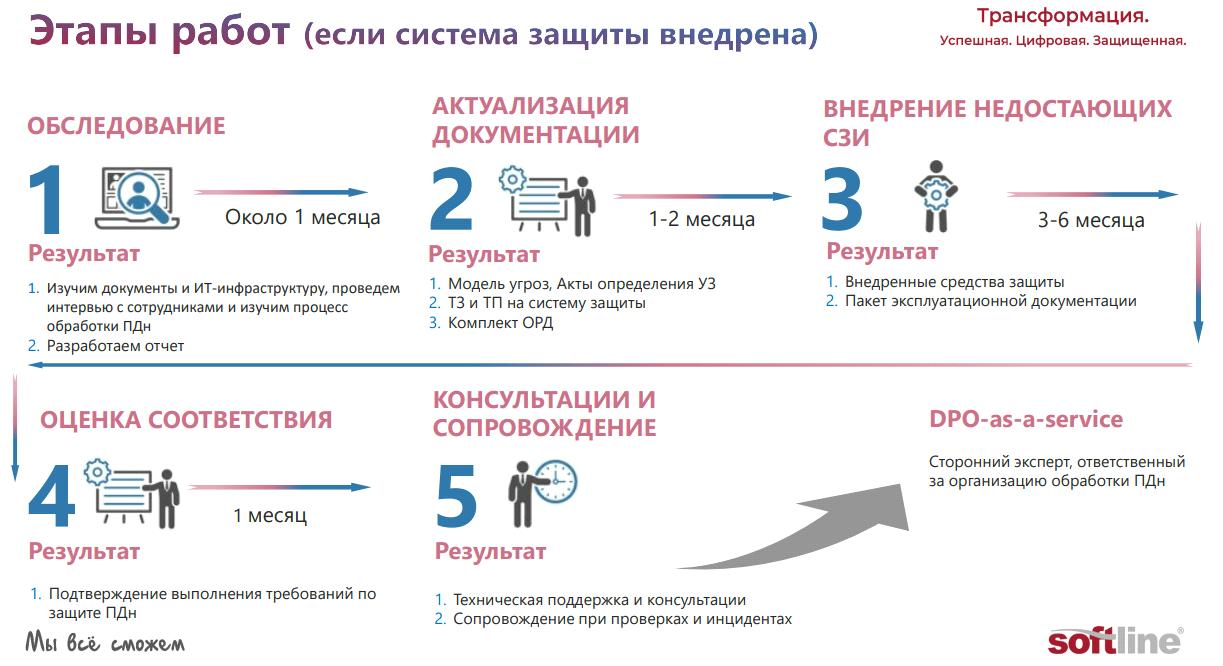
Если компания и раньше выполняла требования по защите ПДн, то с вступлением в силу новых требований рекомендуется актуализировать процессы обработки ПДн, которые есть в организации, пересмотреть документацию, провести оценку рисков и внедрить недостающие средства защиты. Если после проведения этих мероприятий выявлены актуальные угрозы или не хватает каких-то средств защиты (в том числе вследствие изменения законодательства), следует устранить эти недочеты. В конце необходимо получить заключение о принятых мерах и обеспечить дальнейшую поддержку актуальности системы защиты ПДн.
Прослушать и посмотреть вебинар по защите данных:
Дополнительную информацию по защите персональных данных вы можете получить в статье «Защита персональных данных: требования законодательства и способы защиты от утечек»
Заключение
С 30 мая 2025 года штрафы за нарушения в сфере обработки и хранения персональных данных существенно возрастут. По новым реалиям компаниям стало выгодно делать выбор в пользу инвестиций в современные технологии защиты персональных данных и обучения сотрудников. Это поможет избежать значительных рисков и сохранить доверие клиентов и партнеров.
Зaщита данных и информации в блоге Softline:
- Практическое руководство по защите коммерческой тайны в России: пошаговые инструкции и правовые аспекты
- Зaщита персональных данных: требования законодательства и способы защиты от утечек
- Критическая информационная инфраструктура: все, что нужно знать о КИИ
- Увеличение штрафов за нарушения в обработке и хранении ПДн с 30 мая 2025
- Приказ ФСТЭК № 117: как выполнить новые требования к защите ГИС
- Платформизация, безопасность ИИ и активная защита малого бизнеса — «Лаборатория Касперского» об ИБ-рынке
- ИБ-консалтинг для финансовых организаций: защита активов, клиентов и репутации
- ИБ-консультанты: кто спасет бизнес от утечек и хакерских атак
- Киберучения: готовим сотрудников к успешным отражениям атак
- Как эффективно защитить инфраструктуру компании от DDoS-атак?
- DDoS-атаки: как подготовиться к внедрению защиты и с чем предстоит бороться
- Защита от DDoS‑атак: специфика подходов reverse proxy и перехвата трафика без смены A‑записей DNS
Теги:
Рекомендуемые решения

Защита персональных данных

Категорирование объектов критической информационной инфраструктуры
Процедура позволяет организациям, попавшим в сферу действия федерального закона 187-ФЗ, понять, к каким именно информационным системам, автоматизированным системам управления и сетям, используемым этими организациями, предъявляются обязательные требования по обеспечению безопасности

ГИС
Разработка и внедрение ГИС в организации любого масштаба.
от 100₽
Защита от DDoS
Настройте комплексную защиту ваших ресурсов от DDoS атак
от от 100 000 руб₽


Подпишитесь на нашу рассылку последних новостей и событий
Подписаться