
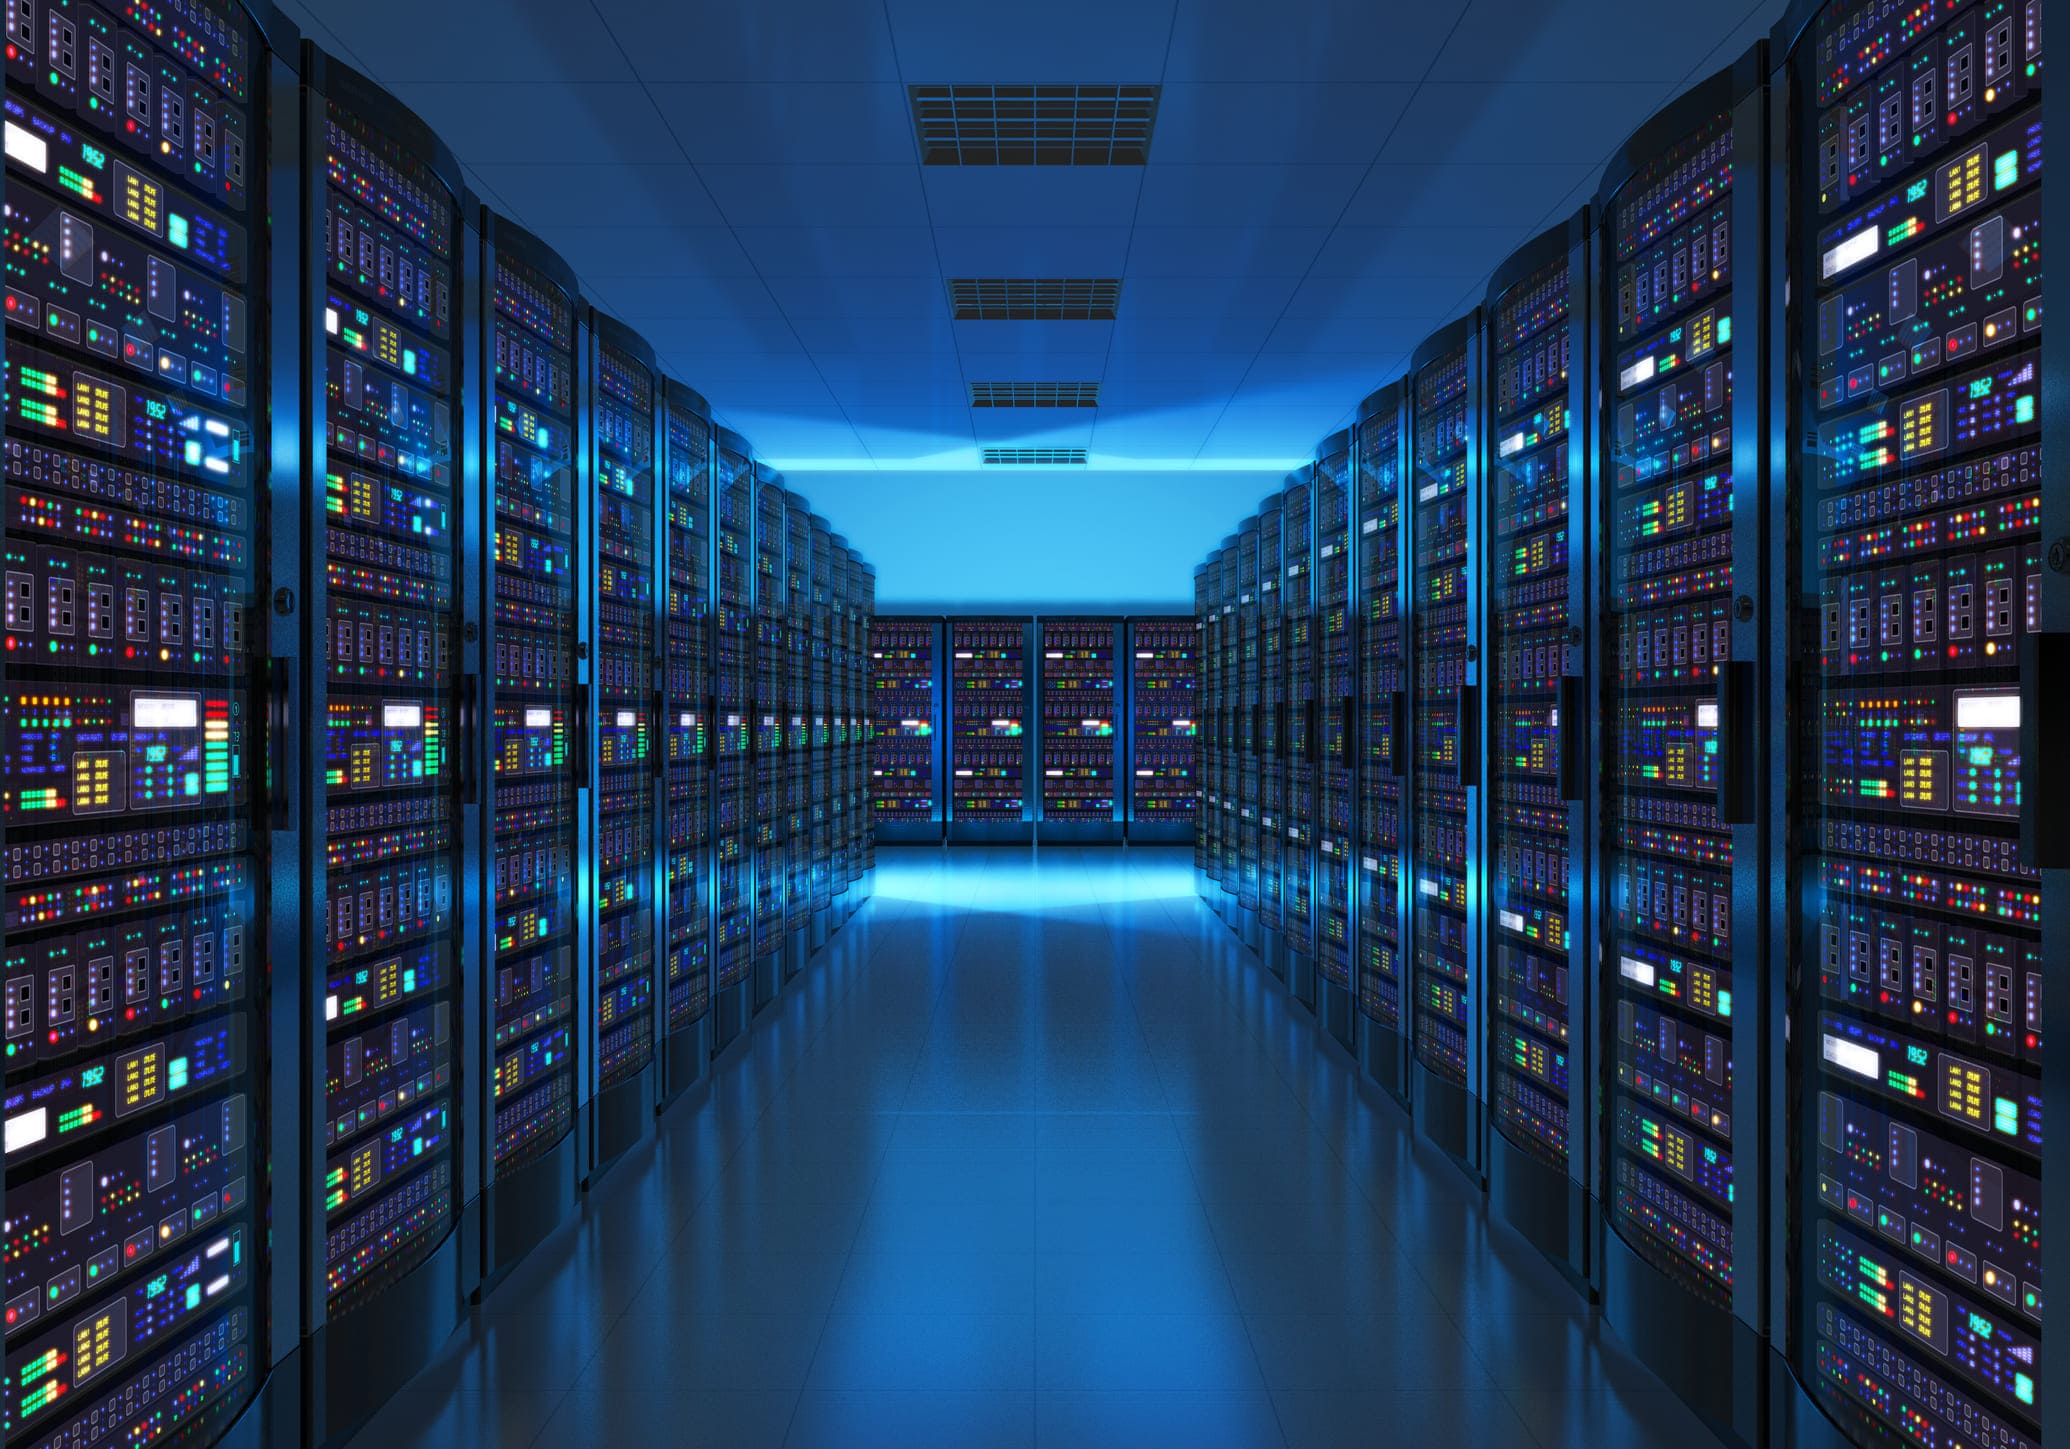

Почта, 1С и CRM-системы работают на серверах, которым нужны бесперебойное электропитание, охлаждение и защита. От того, где размещены серверы и как устроена инфраструктура, зависит доступность сервисов и данных компании.
В блоге «Софтлайн Решений» (ГК Softline) разбираемся, из каких компонентов состоит дата-центр, чем отличаются классификации Tier, ANSI/TIA-942 и российская система Минцифры. Также рассказываем, когда бизнесу арендовать стойку в ЦОДе, а когда обустроить собственную серверную.
Что такое ЦОД и для чего он нужен
Классификация Uptime Institute
Разница между дата-центром и серверной
Как понять, что выгоднее — серверная или ЦОД
Услуги коммерческих дата-центров
Что такое ЦОД и для чего он нужен
Центр обработки данных (ЦОД, или дата-центр) — это объект, в котором расположено ИТ-оборудование для хранения, обработки и передачи данных, а также вся инженерная инфраструктура, которая обеспечивает его бесперебойную и безопасную работу.
Крупные дата-центры могут занимать десятки тысяч кв. м и вмещать тысячи серверных стоек. Существуют и компактные варианты — модульные или контейнерные ЦОДы на несколько стоек. Их используют там, где нужны локальные вычислительные ресурсы без строительства отдельного здания.
Компании используют дата-центры, чтобы размещать серверы и системы хранения в безопасных условиях. Разворачивая ИТ-инфраструктуру на базе ЦОДа, бизнес получает ряд преимуществ:
- непрерывную работу сервисов за счет резервного электропитания, охлаждения, сетевых подключений и других инженерных систем;
- защиту оборудования и данных с помощью контроля доступа, видеонаблюдения, систем пожарной безопасности;
- быстрое масштабирование ресурсов, так как можно добавить оборудование или новые стойки без капитальных затрат.
Как устроен дата-центр
По данным исследования Uptime Intelligence, ущерб операторов дата-центров от крупного сбоя может достигать 100 млн долл. Чтобы снизить риск сбоев, в ЦОДах используют комплекс инженерных систем. Ниже разбираемся, из каких обязательных компонентов состоит такой объект.

Серверы
Серверы выполняют вычисления и отвечают за работу приложений, баз данных и сервисов, к которым обращаются пользователи. Их устанавливают в стойки, высота которых измеряется в юнитах (U). Стандартная высота стойки — 42U (1U равен 44,45 мм или 1,75 дюйма).
Размер серверов, коммутаторов, ИБП обычно кратен одному юниту: 1U, 2U, 4U. В стандартную стойку можно установить до 42 серверов, но на практике размещают 20–30 единиц размером 1U и 2U, если позволяет подведенная мощность. В индустрии такие серверы называют rack-серверами.
В дата-центрах также используют блейд-серверы (от англ. blade — «лезвие») — компактные серверы, которые выполняют те же задачи, что и классические стоечные, но в них нет некоторых компонентов: блока питания, системы охлаждения, сетевых коммутаторов. Эти детали вынесены в общее шасси, куда устанавливаются блейды. Такая конструкция экономит место и упрощает обслуживание.
В финансовом секторе и государственных системах используют мейнфреймы — производительные и отказоустойчивые серверы с высокой пропускной способностью ввода-вывода (I/O).
Системы хранения данных
За хранение данных в дата-центрах отвечают системы хранения (СХД). Они различаются по способу подключения и типу доступа к данным.
- DAS (Direct Attached Storage) подключается напрямую к серверу. Это самый простой и, как правило, недорогой вариант.
- NAS (Network Attached Storage) — сетевое хранилище, которое подключается к локальной сети и отдает данные на файловом уровне.
- SAN (Storage Area Network) — выделенная сеть хранения, которая предоставляет серверам блочный доступ к дисковым массивам.
Для отдельных задач используют специализированные системы хранения. Например, all-flash массивы на SSD применяют там, где нужна высокая производительность и низкая задержка. Объектные хранилища подходят для больших объемов неструктурированных данных.
Сеть
К сетевой инфраструктуре относятся коммутаторы, маршрутизаторы, межсетевые экраны, балансировщики нагрузки. Это оборудование связывает серверы, системы хранения и пользователей между собой и с внешним миром.
Внутри дата-центра сеть обычно строится по уровням. В современных ЦОДах часто используют двухуровневую схему leaf–spine. Leaf («лист») — коммутаторы доступа, к которым подключаются серверы и СХД. Spine («позвоночник») — коммутаторы верхнего уровня, которые связывают между собой leaf. Каждый leaf соединен с каждым spine. При такой топологии трафик распределяется равномерно, а задержки — минимальны.
Чтобы исключить простой из-за обрыва одного кабеля, в здание обычно заводят два и более физически независимых оптических ввода по разным трассам, желательно от разных провайдеров. Точку, где операторы связи подключаются к инфраструктуре ЦОДа, называют meet-me room (MMR, кросс-комната). Здесь клиенты могут выбрать одного из нескольких провайдеров и подключиться к сети.
Системы электропитания
Электричество в дата-центр поступает от подстанции, понижается трансформаторами до рабочего напряжения (обычно 380 В) и дальше распределяется по щитам и блокам питания (PDU) к каждой стойке.
Для объектов с высокими требованиями к надежности используют не менее двух независимых вводов электроэнергии. Если один канал пропадает, система автоматического ввода резерва (АВР) переключает нагрузку на второй. АВР работает как на вводе в здание, в том числе при переходе на дизель-генератор, так и на уровне стоек, где серверы часто подключены к двум независимым цепям питания.
Чтобы исключить простои при кратковременных отключениях и скачках напряжения, в цепочку входят источники бесперебойного питания (ИБП). При длительных отключениях используют дизель-генераторные установки (ДГУ), которые автоматически запускаются, чтобы ЦОД мог работать автономно в течение нескольких часов, а в некоторых случаях и нескольких суток.
Надежность обеспечивается резервированием всей цепочки: ИБП, ДГУ, распределительных щитов и PDU по схемам N+1 или 2N.
Системы охлаждения
Серверы выделяют много тепла. Если его не отводить, то оборудование быстро перегревается и выходит из строя. Для некоторых стоек достаточно воздушного охлаждения: прецизионные кондиционеры (CRAC) и воздухообрабатывающие агрегаты (CRAH) подают холодный воздух в коридоры между рядами и забирают нагретый воздух. Там, где климат позволяет, используют фрикулинг — технологию, при которой уличный воздух поступает в здание для охлаждения оборудования.
Для стоек с GPU-серверами, где тепловыделение превышает 30–40 кВт на стойку, холодного воздуха недостаточно. В таких случаях используют прямое жидкостное охлаждение с подводом хладагента к процессорам и видеокартам. Если GPU и CPU много, прибегают к иммерсионному охлаждению, когда оборудование полностью погружается в специальную диэлектрическую жидкость.
Системы безопасности
В систему физической защиты ЦОДа входят ограждение, контрольно-пропускной пункт и видеонаблюдение. Внутри здания доступ в разные зоны ограничивают с помощью электронных карт, биометрии и шлюзовых кабин (мантрапов).
Большое внимание уделяется противопожарной защите. Для раннего обнаружения возгорания используют системы пожарной сигнализации и аспирационные датчики, которые забирают воздух из помещения для анализа. Для тушения применяют газовые огнетушащие составы, которые подбирают с учетом требований к оборудованию и помещению.
Однако резервирование и физическая защита не исключают аварий, которые могут вывести из строя весь объект. Поэтому для критичных сервисов используют резервную площадку, на которую можно перенести работу при отказе главной. Резервная обычно находится на таком расстоянии от основной, чтобы одно происшествие одновременно не повлияло на обе.

Читайте в блоге «Софтлайн Решений»:
«Железо» без дефицита: российские компьютеры на базе DDR5
Рассказываем, в чем главные особенности серии и сможет ли она закрыть потребности государственных и коммерческих организаций.
Классификация дата-центров
По назначению
Дата-центры можно условно разделить на корпоративные и коммерческие. Разница между ними в том, кто владеет объектом и для каких задач он используется.
Корпоративные ЦОДы
Это дата-центры, которые компания строит для себя. Обычно к этому прибегают банки, авиакомпании и промышленные предприятия, т.е. те, кто оперирует большими объемами данных. С корпоративным центром обработки данных компания сохраняет контроль над оборудованием и доступом к инфраструктуре.
Отдельно здесь можно выделить ведомственные объекты. Это дата-центры для государственных организаций: министерств, региональных администраций, силовых структур и госкомпаний.
Коммерческие ЦОДы
Это дата-центры, которые сдают свои мощности в аренду другим компаниям. Инвесторы, в числе которых могут быть провайдеры облачных услуг, инвестируют в строительство, эксплуатацию и модернизацию. Клиенты арендуют стойки, помещения, вычислительные ресурсы.

Читайте в блоге «Софтлайн Решений»:
Как сократить расходы на облачную инфраструктуру: распределение нагрузок на практике
Рассказываем, какие задачи не требуют дорогого высокопроизводительного облака, и считаем стоимость инфраструктуры с оптимальным соотношением цены и технических характеристик.
По уровню надежности
Эти классификации помогают оценить надежность и резервирование инфраструктуры, но используют разные критерии. В статье остановимся на трех:
- международной системе Tier от Uptime Institute;
- американском стандарте ANSI/TIA-942;
- российской классификации Минцифры.
Классификация Uptime Institute
В 1990-е международный сертификационный институт Uptime Institute разработал классификацию дата-центров по уровню надежности — от Tier I до Tier IV (от англ. tier — уровень). За почти 30 лет система стала отраслевым стандартом де-факто, на который ориентируются заказчики по всему миру, включая Россию.
В основе — несколько критериев: резервирование активных компонентов и каналов распределения энергии и охлаждения, возможность обслуживания без остановки (concurrently maintainable), отказоустойчивость (fault tolerance) и, как следствие, допустимый простой в год.
Tier I. Базовая инфраструктура. Один канал распределения энергии и охлаждения, компоненты без резервирования. Плановое обслуживание требует полной остановки, внеплановые сбои тоже нарушают работу. Допустимый простой — до 28,8 часа в год (доступность 99,671%). Подходит для некритичных задач: архивов, тестовых сред, внутренних сервисов.
Tier II. Резервирование компонентов. Резервируются ИБП, генераторы и системы охлаждения, но каналы распределения по-прежнему не дублируются. Простой — до 22 часов в год (99,741%). Вариант для задач с повышенными требованиями к надежности, но без необходимости круглосуточной непрерывной работы.
Tier III. Обслуживание без отключения. Резервируются уже не только компоненты, но и каналы распределения: если один контур энергоснабжения или охлаждения выводят на ремонт, второй продолжает нести нагрузку. Простой — не более 1,6 часа в год (99,982%).
Tier IV. Полная отказоустойчивость. Все системы дублированы и физически разделены (секционированы), поэтому отказ одного компонента или канала не скажется на работе ЦОДа. Допустимый простой — не более 26 минут в год (99,995%). Подходит для инфраструктуры с высокими требованиями к отказоустойчивости, например, платежного процессинга.
Итоговый Tier центра обработки данных определяют по самому слабому звену: если электропитание сертифицировано на Tier IV, а охлаждение — только на Tier II, весь объект получит оценку Tier II.

Классификация ANSI/TIA-942
ANSI/TIA-942 — стандарт инфраструктуры дата-центров, разработанный Telecommunications Industry Association (TIA). Как и Uptime Institute, авторы классификации выделяют четыре уровня надежности, но называют их Rated 1–4. По общей логике они примерно соответствуют Tier I–IV, но требования и подход к оценке отличаются.
TIA-942 подробнее описывает конкретные решения: как строить структурированные кабельные системы, какие требования предъявлять к серверным помещениям, как планировать здание и др. Uptime Institute, наоборот, меньше привязывается к конкретным техническим решениям и в первую очередь оценивает, как совокупность инженерных систем влияет на общую отказоустойчивость. Из-за этого Rated-3 по TIA-942 и Tier III по Uptime — не одно и то же.
Классификация Минцифры
В России действует национальная классификация дата-центров по надежности. Она заработала с августа 2026 года и используется в рамках реестра дата-центров, утвержденного постановлением Правительства № 1932 от 28 ноября 2025 года.
В отечественной классификации объекты делятся на четыре класса — A, B, C и D. Оценка происходит по нескольким параметрам: архитектуре и резервированию инженерных систем, физической защите здания, противопожарным решениям и организации линий связи.
Класс A — высший. По оценкам экспертов, он близок международному Tier IV, но Минцифры дополнительно требует соблюдения норм по физической безопасности объекта. Пока классификация носит рекомендательный характер: нормативная база не обязывает размещать КИИ, ГИС или финансовые сервисы в ЦОДах конкретного класса.
Реестр непубличный. Чтобы компании получить информацию, нужно составить заявление и завести заявку на сайте Минцифры: https://digital.gov.ru/contacts.

На практике для бизнеса важно, что стоит за цифрами. Если оператор центра обработки данных заявляет определенный уровень надежности, лучше уточнить, кем и как он подтвержден.
Таблица. Что означает классификация дата-центров по надежности
| Классификация | Кто подтверждает | Когда нужен в России |
| Uptime Institute (Tier I–IV) | Независимый аудит Uptime Institute. Отдельно сертифицируют проект, построенный объект и саму эксплуатацию | Для нагрузок, где простой считается в деньгах: финтех, крупный e-commerce, сервисы с международными клиентами или конкуренцией на глобальном рынке |
| ANSI/TIA-942 (Rated 1–4) | Аудит по стандарту TIA. В России чаще используется как техническое ТЗ при проектировании, реже — как отдельный сертификат | Когда вы или подрядчик проектируете и строите собственный ЦОД и нужен подробный технический чек-лист |
| Минцифры (класс A–D) | Операторы и владельцы дата-центров самостоятельно проводят оценку | При работе с госзаказчиками, КИИ, финсектором |
Разница между дата-центром и серверной
Серверная отличается от центра обработки данных уровнем инженерной инфраструктуры и резервирования. Серверная может находиться в офисе и обслуживать несколько физических серверов. Ее работа зависит от доступной электрической мощности здания, схемы электроснабжения, возможностей охлаждения и пожаротушения.
В ЦОДе эти системы проектируют специально для непрерывной работы оборудования. Набор решений зависит от класса и архитектуры площадки. Например, уровни Tier по классификации Uptime Institute различаются именно резервированием, схемой распределения питания и возможностью обслуживать оборудование без остановки ИТ-систем.
Компании замечают разницу между центром обработки данных и серверной, где простой какой-либо системы влияет на продажи или работу сотрудников.
Представим интернет-магазин, сайт и сервисы которого должны работать круглосуточно. Если серверная зависит от одного источника электропитания, а ИБП рассчитан на непродолжительное время работы, даже небольшая авария в электросети приведет к сбоям. После возвращения питания ИТ-специалистам еще придется убедиться, что все системы работают корректно, и заново запустить сервисы.
В ЦОДе резервирование устроено иначе: отказ отдельного элемента инженерной инфраструктуры не обязательно приводит к остановке работы оборудования. Например, в объектах с Tier III есть резервные компоненты и пути распределения, поэтому при плановом обслуживании работа ИТ-систем не останавливается. Но уровень Tier не гарантирует, что простоев никогда не будет: это также зависит от архитектуры объекта и качества его эксплуатации.

Как понять, что выгоднее — серверная или ЦОД
Варианты удобно сравнивать по четырем вопросам.
- Насколько критична доступность сервисов?
Если остановка серверов на несколько часов почти не влияет на бизнес, высокая степень резервирования может быть избыточной. Для интернет-магазина, SaaS-сервиса или другой круглосуточной системы требования к резервированию выше. - Что нужно для собственной серверной?
Для оценки необходимо посчитать стоимость и обслуживание оборудования, включая серверы и инженерные системы. - Что входит в стоимость размещения в ЦОДе?
Когда оборудование размещается в ЦОДе (colocation), часть задач берет на себя оператор: клиент платит за место и получает доступ к готовой инженерной инфраструктуре. Конкретный состав услуг зависит от площадки и тарифа. - Как инфраструктура будет масштабироваться?
Если количество серверов и потребляемая мощность будут расти, нужно заранее оценить, достаточно ли будет нынешнего помещения и инженерных систем. В коммерческом ЦОДе мощности можно увеличивать в пределах свободной инфраструктуры площадки, тогда как серверную придется расширять за счет собственных инвестиций.
Таблица. Серверная, коммерческий или собственный ЦОД
| Критерий | Серверная в офисе | Размещение в коммерческом ЦОДе | Собственный ЦОД |
| Инфраструктура | Зависит от возможностей здания | Готовая инженерная инфраструктура оператора | Проектируется под задачи компании |
| Контроль | Полный | Часть инфраструктуры контролирует оператор | Полный |
| Резервирование | Зависит от реализованной схемы | Определяется архитектурой конкретного ЦОДа | Определяется проектом |
| Первоначальные затраты | Средние | Ниже | Высокие |
| Эксплуатация | Компания обслуживает и ИТ-оборудование, и инженерные системы сама | Оператор отвечает за эксплуатацию инженерных систем | За все отвечает собственная команда |
| Масштабирование | Ограничено помещением | Зависит от свободных мощностей площадки | Требует расширения собственной инфраструктуры |
| Когда подходит | Небольшой объем оборудования и умеренные требования к доступности | Нужна готовая инфраструктура без строительства собственного ЦОДа | Большой объем оборудования или особые требования к инфраструктуре |
Заявленный уровень надежности — лишь один из критериев. Uptime Institute отмечает, что Tier из его классификации описывает характеристики инфраструктуры и ее эксплуатации, а подходящий уровень определяют требования конкретного бизнеса. Более высокий Tier нужен не каждой компании.

Читайте в блоге «Софтлайн Решений»:
Как выбрать систему инвентаризации, учета и контроля ИТ-инфраструктуры
Подготовили обзор пяти российских решений.
Услуги коммерческих дата-центров
Существует несколько вариантов, как компания может использовать дата-центры.
- Размещение оборудования (colocation). Клиент устанавливает собственные серверы в стойку, часть стойки или отдельное помещение на площадке ЦОДа. Оператор обслуживает инженерную инфраструктуру. Клиент отвечает за оборудование, операционные системы и прикладное ПО.
- Аренда физических серверов. Клиент получает готовый выделенный сервер и использует его как собственную физическую машину. Провайдер отвечает за инфраструктуру площадки и аппаратную часть сервера. Состав услуг зависит от конкретного договора.
- Облачные услуги. Клиент получает вычислительные ресурсы, хранилища, базы данных и другие сервисы в виртуальной среде. В отличие от аренды физического сервера, ресурсы можно распределять и масштабировать в пределах возможностей конкретной облачной платформы. Модель оплаты зависит от условий провайдера.
На что обратить внимание при выборе ЦОДа
Площадки можно сравнить по семи параметрам. Большинство из них стоит уточнить у оператора до подписания договора.
Класс и схема резервирования. Заявленный уровень надежности мало говорит об объекте. Нужно выяснить, какие именно системы резервируются и что произойдет при отказе отдельного элемента.
Электропитание. Стоит спросить, сколько у площадки независимых вводов, как организовано резервирование и сколько времени объект проработает автономно, если внешнее питание отключится.
Сетевая инфраструктура. Критичным сервисам нужны независимые каналы связи и возможность подключиться к разным операторам: тогда сбой у одного провайдера не остановит работу.
Мощность. Кроме числа свободных юнитов, проверяют допустимую мощность на стойку. Для плотных GPU-конфигураций еще выясняют, поддерживает ли площадка жидкостное охлаждение.
Физический доступ. Если оборудование принадлежит клиенту, важно знать, кто и на каких условиях попадет в машинный зал, как оформляют заявки на доступ и есть ли услуга удаленного сопровождения.
SLA и ответственность оператора. В договоре проверяют гарантии доступности, сроки реакции на инциденты, компенсацию за нарушение соглашения об уровне сервиса (SLA) и границы ответственности клиента и оператора.
Резервная площадка. Для критичных систем одной площадки может не хватить, поэтому отдельно проектируют вторую площадку и сценарий переноса сервисов.
Ответы на эти вопросы лучше получить письменно и зафиксировать в договоре.
Что нужно знать о дата-центрах: главное
ЦОД — это комплекс ИТ- и инженерного оборудования, от которого зависит доступность сервисов. Число стоек и заявленный уровень надежности дают первое представление о площадке: дальше ее проверяют по электропитанию, охлаждению, связи, физической безопасности, условиям доступа и эксплуатации.
Для небольшой инфраструктуры может хватить собственной серверной. Когда требования к доступности и резервированию растут, коммерческий ЦОД дает готовую инженерную инфраструктуру, и строить собственную площадку не придется. Свой ЦОД имеет смысл рассматривать при большом объеме мощности, особой архитектуре или потребности в полном контроле над инфраструктурой.
Теги:
Рекомендуемые решения

ИТ-оборудование

Сетевая инфраструктура
Полный цикл работ по созданию компьютерных сетей современного уровня.
от 390 000₽

Инфраструктура
Эффективная организация ИТ-инфраструктуры с помощью российских систем виртуализации

Системы безопасности
Оборудование для видеонаблюдения, контроля доступа и безопасности объектов. Подбор и поставка.

ГИС
Разработка и внедрение ГИС в организации любого масштаба.
от 100₽

Услуги
Среди услуг, которые оказывают эксперты «Девелоники»: системная аналитика, дизайн, Enterprise/System/Solution Architecture, DevOps, тестирование, аудит, ИТ аутсорсинг, оценка и обеспечение качества разработки.
от 300 000₽
Подпишитесь на нашу рассылку последних новостей и событий
Подписаться