
Автор: Андрей Зеренков, менеджер по решениям кибербезопасности, департамент информационной безопасности Softline.

Данная статья – не попытка охватить все возможные аспекты, связанные с импортозамещением и информационной безопасностью, и тем более не обзор всех отечественных ИБ-продуктов. Напротив, в ней я хочу затронуть лишь некоторые ключевые вопросы, позволяющие, несмотря ни на что, двигаться в сторону реализации программы.
«Si vis pacem, para bellum»
Программа импортозамещения – это, прежде всего, безопасность государства, и лишь вслед за этим экономическая эффективность. Представьте себе абстрактную ситуацию: в семейство одной из наиболее распространенных операционных систем встроена распределенная «закладка», которая может быть приведена в рабочее состояние одним из регулярных обновлений. Далее – нажатие виртуальной «красной кнопки», и все эти операционные системы перестают функционировать, возможно с потерей или даже уничтожением данных. Что дальше – коллапс экономики в масштабе всей страны?
Программа импортозамещения – это, прежде всего, безопасность государства, и лишь вслед за этим экономическая эффективность.
Нет, это не бред и не больное воображение, это разумная паранойя: «Si vis pacem, para bellum». Относительно недавний пример отключения АТС (производителя не называю – на его месте мог быть любой другой) непосредственно перед военным вторжением наглядно иллюстрирует ситуацию: потребовался всего лишь звонок на некий «зашитый» номер и ввод короткой команды, и целая страна осталась без телефонной связи… Вывод очевиден: нельзя давать в руки потенциального противника оружие такой мощности – слишком велик соблазн пустить его в ход. И пока мы повсеместно используем зарубежные программные и аппаратные продукты, включая и средства защиты, вряд ли мы вправе полностью им доверять. Тем более, что в последнее время все чаще звучат заявления из-за океана о возможности и готовности нанесения киберудара по ключевым объектам нашей инфраструктуры, что подтверждается и публикациями в СМИ (NBC News), и предупреждением ФСБ России на своем сайте об одной из масштабных кибератак со стороны Запада.
Пора каждому менеджеру по информационной безопасности ответить на вопрос «Что делать?», чтобы потом не искать ответ на вопрос «Кто виноват?». Ибо ответ на второй вопрос будет очевиден. И в этой ситуации CSO/CISO получает серьезные аргументы для влияния на всю сферу ответственности CIO. В то же время, импортозамещение – это столь масштабная задача, что без участия CFO и ряда других директоров с ней не справиться. Но прежде чем поднимать вопрос на уровень совета директоров, давайте посмотрим, что реально можно сделать прямо сейчас.
Железная основа
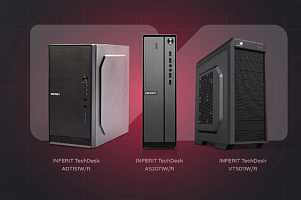
Так называемое «массовое железо» – ПК и LOB-серверы – в большей или меньшей степени обеспечивают функционирование всех наших организаций и компаний. Казалось бы, а «железо»-то тут при чем? Но вспомните его современные возможности: удаленная загрузка, загрузка с образа операционной системы, расположенного на удаленных ресурсах, пробуждение по команде, скрытый удаленный доступ к работающей системе на уровне оборудования… Даже этого неполного перечня для ощущения проблемы вполне достаточно.
Именно поэтому известные отечественные сборщики компьютеров сразу же предлагают и средства защиты, например, компания Aquarius предлагает АРМ сразу в защищенном исполнении, а компания Kraftway встраивает так называемую «оболочку безопасности», функционирующую на уровне UEFI BIOS, и включающую в себя технологии другого известного отечественного производителя – «Лаборатории Касперского». Есть интересные ИБ-разработки и у DEPO Computers, и у других сборщиков.
Но что делать, если у используемого оборудования еще не вышел срок амортизации, а статьи на переоснащение в бюджете нет? В этом случае могут помочь модули доверенной загрузки: «Аккорд», «Криптон», «Соболь», встроенные в российский UEFI BIOS «ALTELL TRUST» или другое отечественное решение. После их внедрения сразу станет немного спокойнее – появится и контроль установленного ПО, и управление доступом пользователей.
Следующий шаг – замена зарубежного системного, офисного и специализированного ПО на отечественное. И если на уровне ОС все не так страшно – уже имеется множество различных портаций Linux, то про офисные приложения и прикладные системы этого пока не скажешь. Мы настолько увязли в западных приложениях и форматах данных, что надо будет скрупулезно выверять, какие рабочие места могут быть переоснащены, а какие должны оставаться как есть. И проблема не только в офисных приложениях и «тяжелой» графике – отечественные прикладные системы зачастую не только сложно перенести на другую платформу, но и обеспечить прозрачную обработку одновременно на обеих. Однако, и здесь есть выход – тонкие клиенты, например. У сотрудника останется лишь графический интерфейс пользователя, а вся рабочая среда и обрабатываемые данные будут располагаться в защищенном окружении на удаленном сервере или в облаке.
Advanced Persistent Threats и вирусные атаки
Одними из наиболее распространенных и опасных видов угроз являются различного рода вирусные заражения и так называемые Advanced Persistent Threats (остронаправленные скрытые высокоинтеллектуальные атаки). И если первые нацелены на широкий охват компьютерных систем в короткие сроки, то вторые, напротив, могут максимально скрытно продолжаться многие месяцы, пока атака не будет обнаружена или желаемый результат не будет достигнут, после чего APT так же тихо исчезают, тщательно вычищая собственные следы.
Массовое заражение компьютеров на какое-то время выводит бизнес из строя, и при этом может зашифровать или уничтожить данные, затрудняя восстановление – ущерб очевиден. Однако APT не менее опасны – за последние несколько лет российские банки, например, понесли многомиллиардные потери только вследствие таких атак. Отечественных производителей антивирусных продуктов несколько, а теперь есть и ATP-решение (Advanced Threat Protection): Kaspersky Anti-Targeted Attack Platform (KATA). Мы в Softline используем его в «боевом режиме», и, несмотря на развернутое по всем правилам антивирусное решение той же компании, без дела оно не стоит, выявляя, в том числе, и атаки на 0-day уязвимости.
Некоей альтернативой KATA (а, точнее, еще одним уровнем защиты) является решение TDS компании Group-IB. Акцентом в данном случае является выявление обращений внутренних систем и устройств на внешние адреса, связанные с криминальной активностью. Это очень существенное дополнение, так как пока очень мало организаций, полностью отслеживающих и регулирующих исходящий трафик. А он очень показателен. APT не могут существовать сами по себе – это управляемая атака, требующая обмена данными и командами. Если перекрыть исходящий трафик, то и атака не достигнет цели. Поэтому злоумышленники данный трафик маскируют различным образом – это и шифрование, и проход через «луковые сети», и другие уловки, затрудняющие его анализ на шлюзе. Решение TDS, опираясь на CERT-GiB и другие технологии Group-IB, помогает выявлять подобный обмен (равно как и другой подозрительный сетевой трафик и опасные объекты в нем).
Детально разобраться в сетевом трафике и провести расследование с предоставлением юридически значимых доказательств (хранение «сырого» трафика) может помочь продукт «Гарда Монитор» компании «МФИ Софт». Ему не страшен ни большой объем данных (работает с BigData объемом более 100 Тб), ни большое количество узлов (ведется перехват со скоростью 10 Гбит/с). Для проведения более серьезных расследований можно также привлечь криминалистов компаний GroupIB или «Лаборатории Касперского».
Утечки данных – обособленная угроза
Текущее десятилетие ознаменовалось множеством грандиозных по размеру утечек информации – были похищены терабайты данных, связанных с платежными системами и персональными данными. Как вы понимаете, большие объемы информации накапливаются в базах данных, которым для защиты необходимы DBF-решения (Data Base Firewall). Отрадно, что наряду с мировыми лидерами, такими как Imperva, отечественное решение «Гарда БД» компании «МФИ Софт» выглядит более чем достойно – новую версию отечественного продукта ряд экспертов предпочли западному.
Одним из способов проникновения к данным, хранящимся в БД, является атака на работающее с ней web-приложение. Такие атаки породили свой собственный класс продуктов защиты – WAF (Web-Application Firewall). Передовые разработки и интеллектуальная составляющая отечественных продуктов компаний Positive Technologies и SolidLab почти не уступают более знаменитому лидеру – компании Imperva.
Защита ИТ-инфраструктуры в целом
А если смотреть на защиту компании немного шире (что более правильно), то следует регулярно проверять уровень защищенности ИТ-инфраструктуры и своевременно выявлять уязвимости, уменьшая таким образом поле для атак. Продукты MaxPatrol и xSpider компании Positive Technologies уже известны не только на отечественном рынке, но и за рубежом. Первый – в качестве полноценного корпоративного решения, второй – как легкий сканер.
Следует регулярно проверять уровень защищенности ИТ-инфраструктуры и своевременно выявлять уязвимости, уменьшая таким образом поле для атак.
Говоря об ИТ-инфраструктуре в целом, приходится иметь в виду большое количество сообщений о разноплановых событиях, поступающих со всех защищаемых активов. Выбрать из них действительно значимые и критичные, отфильтровав все остальное, вычислить взаимодействие между ними, выявить атаку и своевременно отреагировать помогают SIEM-системы (Security Information and Event Management). Помимо западных лидеров, Splank и ArcSight, у нас появились и активно развиваются отечественные решения, включая и MaxPatrol SIEM компании Positive Technologies.
Все возможности отечественных продуктов кратко перечислить очень сложно. Однако обязательно следует добавить в «чисто технологическое» направление решения по защите от DDoS-атак («Лаборатория Касперского» и InfoWatch), защите шлюзов и каналов обмена информацией (Infotecs, S-Terra, «Код Безопасности»), и защите критичных систем и АСУ ТП («Лаборатория Касперского», Positive Technologies, InfoWatch, Symanitron).
«Человеческий фактор» как угроза
Среди направлений защиты, «завязанных на человеческий фактор», в первую очередь, как наиболее распространенные, обозначу DLP-системы (Data Lost|Leak|Leakage Prevention). «Кто владеет информацией, тот правит миром»: именно поэтому и нужны системы, помогающие избежать и случайных утечек со стороны недостаточно обученного персонала, и преднамеренных «сливов» информации, в том числе подвергшейся обработке с целью маскировки. В этом плане имеет смысл познакомиться поближе с решениями Traffic Monitor компании InfoWatch, Dozor компании Solar Security и «Гарда Предприятие» производства «МФИ Софт». Разумеется, есть ряд и других отечественных DLP-решений – но у всех свои плюсы и свои минусы.
Еще два направления, «завязанные на человека» – IdM (Identity Management) и PAM (Privilege Access Management). Оба класса решений обеспечивают систематизацию контроля доступа сотрудников к корпоративным ресурсам. Первый охватывает всех сотрудников и определяет доступ ко всем (желательно) корпоративным ресурсам. Второй – предоставляет привилегированные права доступа и обеспечивает контроль действий сотрудников с такими правами. Из IdM-решений следует в первую очередь назвать Solar inRights и 1IdM. Это лишь два из множества отечественных решений данного класса. Из PAM-решений в качестве отечественного можно позиционировать лишь одно, но весьма достойное решение – FUDO, выпускаемое совместно двумя компаниями – российской «ДефСИС» и польской Wheel System.
Поднимаясь еще на один уровень выше – к противодействию мошенничеству, используйте продукт CrossChecker компании CroSys. Он позволяет выявить мошеннические схемы на уровне бизнес-аналитики.
К человеческому фактору также следует отнести и некачественное создание программных продуктов, содержащих уязвимости и «закладки», в том числе технологические, оставленные в них случайно (по халатности) или преднамеренно. К счастью, у нас есть выбор анализаторов кода приложений: Appercut компании InfoWatch, а также продукты компаний Solar Security, Positive Technologies и др.
Но какие бы способы получения доступа к информации ни использовали злоумышленники, наиболее эффективным средством ее защиты были и остаются шифрование или криптозащита. Это направление у нас почему-то не жалуют, но его уже даже «сверху» все настойчивее рекомендуют к применению. Отечественные компании «Аладдин-РД», «КриптоПро» и ряд других, без сомнения, в этом вам помогут.
Выводы
«Пробежавшись» таким образом по угрозам и отечественным средствам защиты, каждый ответит себе сам на вопрос о возможности обеспечить защиту своей компании лишь на основе отечественных разработок. Глядя на собственную ИТ-инфраструктуру и используемые средства защиты, разумеется, а также оценивая практическую необходимость каждого конкретного шага.
Надо ли спешить менять зарубежные продукты защиты на отечественные? Спешить не надо, а вот менять – нужно. Шаг за шагом – каждый раз, как выявляется необходимость в улучшении защиты – из-за выявленных уязвимостей, по требованию регуляторов, по окончании лицензирования имеющихся в эксплуатации зарубежных аналогов и т. д.
Что же касается замены программно-аппаратной платформы, даже частичной, требуется учесть необходимость более серьезной проработки, причем совместно с проработкой средств защиты – наложенные средства хороши лишь там, где нет встроенных. И начинать эту работу пора уже давно – с точки зрения ИТ-обеспечения мы пока находимся на территории вероятного противника.




Подпишитесь на нашу рассылку последних новостей и событий
Подписаться